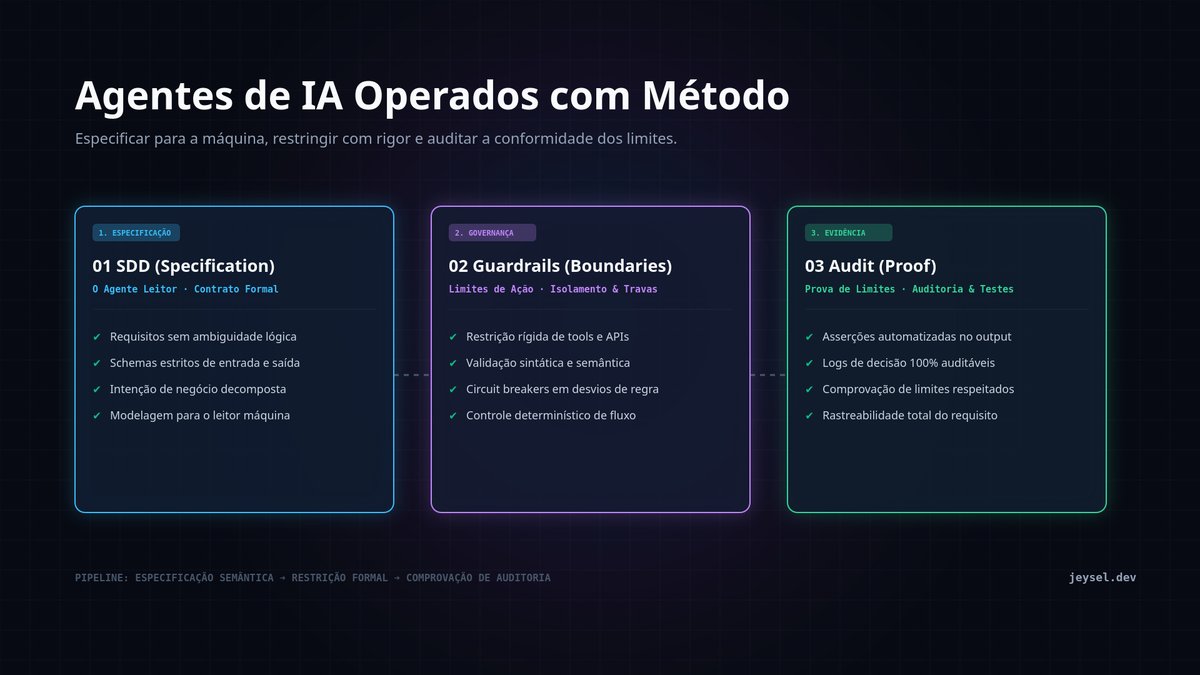
Um agente que executa tarefas de uma especificação precisa de limites que se possam checar, e não só de limites declarados. O case descreve um pipeline de cinco etapas automatizadas, entre duas decisões humanas, com um único agente executor, e mostra, para cada princípio, o mecanismo que o implementa e a verificação que o exercita.
Uma especificação diz o que fazer; ela não diz o que o leitor não pode fazer. Quando o leitor é um agente, as duas perguntas passam a importar: o que ele não deve conseguir, mesmo errando, e como saber que esse limite existe de fato, e não só no documento. O case «Especificação para dois leitores» trata de como escrever para esse leitor; este trata da operação.
tasks.md é o contrato com o agente: cada tarefa declara seu nível de risco (de 1 a 3), os caminhos que pode alterar, as ferramentas que pode usar, o comando de aceite e se declara parada antes do commit. O preflight valida esses campos antes de o agente subir. O nível 3 só é aceito com essa parada declarada e com liberação explícita. A spec.md é a porta de entrada, com aprovação datada e sem marcador de pendência, e o Claude Code carrega o CLAUDE.md do projeto na sessão.run.sh e o Docker reais, uma tarefa sem aceite terminou com código 1, nenhum container de agente foi criado e o remoto local não ganhou nenhuma branch agent/*. A política sobre o diff funciona igual: numa fixture descartável, um .env real no diff fez a política bloquear e nada foi publicado, e o mesmo cenário sem o .env publicou a branch. No piloto manual de 17 e 18/10, quando a verificação de que quatro variáveis de configuração não eram mais usadas falhou, porque um teste ainda as lia, o agente parou em vez de contornar.report.sh roda o comando de aceite de cada tarefa num container novo e compara o código de saída; a marca de tarefa concluída que o agente põe no arquivo é ignorada. Na execução real de 26/10, o agente conferiu os três aceites pela contagem do grep -c, porque o echo do código de saída foi bloqueado. O código que consta no registro.md (“Esperado: 0; obtido: 0”) veio do script, e não do agente..env real no diff e branch de destino já existente. Ao neutralizar cada linha, a verificação correspondente falhou, como deveria.100644, e com esse modo o git não executa o hook; passou a 100755 em 28/10/2026. Numa cópia descartável, com um IP de documentação num arquivo .md, o commit passou com o modo antigo e foi bloqueado com o novo. Esse hook protege commits feitos no host, não o ambiente do agente. A varredura do histórico de 19/08 a 28/10/2026 (gitleaks em 148 commits e uma busca de IPv4 válido em arquivos .md de 48 commits) não achou nada e não depende do hook.agent/ mais o id da spec, a mensagem do commit leva o mesmo id, e o registro.md vai no commit e serve de corpo do PR, com o commit base e, por tarefa, comando, código esperado e código obtido. O código chega à main por pull request, e a decisão final é humana: o PR da execução real, de 26/10/2026, foi mesclado pela conta do dono.Escopo. O fluxo atende hoje tarefas pequenas e assistidas: um piloto manual em 17 e 18/10 e uma execução real em 26/10, que alterou uma linha. O que se verifica aqui é a contenção e a execução das guardas.